

- Prima Notizia 24
- Roma - Giovedì 5 Novembre 2026, 14:50
L'Acn alla Commissione banche: “Attacchi ai frigo favoriti da software non aggiornati”
Il direttore generale dell'Acn Andrea Quacivi evidenzia i rischi per il settore bancario, assicurativo e la catena del freddo nella grande distribuzione. Il Cremlino respinge le accuse sui cyberattacchi ai supermercati.
Condividi questo articolo


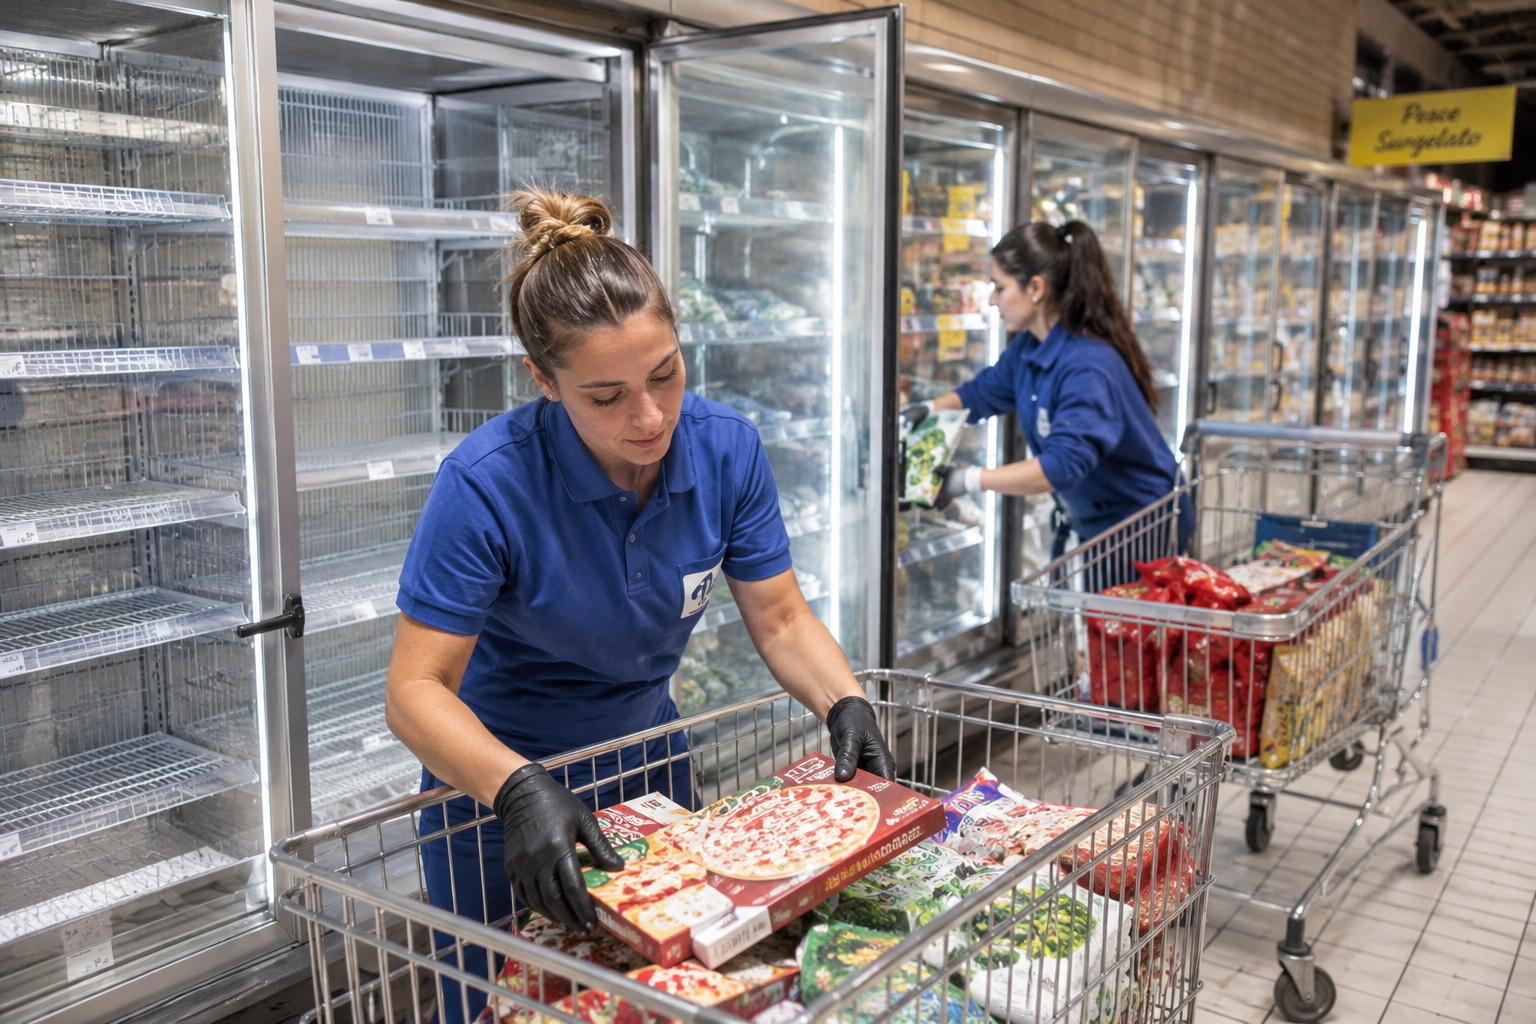
Gli attacchi informatici registrati negli ultimi giorni ai danni delle strutture refrigeranti della grande distribuzione sono stati agevolati dalla presenza di “software non aggiornati o non più aggiornabili perché fuori mercato, e che presentano così delle vulnerabilità intrinseche”, oltre che dalla “pratica della remotizzazione” dei sistemi stessi.
A dichiararlo è stato il direttore generale dell'Agenzia per la cybersicurezza nazionale (Acn), Andrea Quacivi, nel corso dell'audizione tenuta davanti alla Commissione parlamentare d'inchiesta sul settore bancario e assicurativo a seguito di un quesito posto dal presidente Pierantonio Zanettin.
Durante il suo intervento, Quacivi ha delineato il quadro complessivo della minaccia digitale che incombe sui settori strategici del Paese, a partire dal comparto bancario e assicurativo, sottolineando che “la minaccia cibernetica è sempre più articolata e complessa e può produrre effetti sull'affidabilità dei servizi, la fiducia dei cittadini e più in generale sulla stabilità del sistema paese”.
Il direttore dell'Acn ha specificato come la modalità di aggressione stia evolvendo costantemente, rendendo indispensabile una stretta collaborazione fra le istituzioni e le autorità di vigilanza come la Banca d'Italia. Negli ultimi nove mesi sono stati rilevati 168 eventi cyber nel settore — di cui 137 rivolti agli istituti di credito e 31 alle compagnie assicurative —, con 47 casi classificati come veri e propri incidenti a impatto confermato. Il canale di ingresso privilegiato è risultato essere la posta elettronica, utilizzata dagli attaccanti per veicolare l'uso di credenziali precedentemente sottratte e sfruttare falle di sistema.
Sotto il profilo delle matrici, due terzi degli attacchi bancari risultano riconducibili alla criminalità informatica e un terzo ad attivisti o ad altri gruppi.
Le incursioni ai danni delle catene di refrigerazione dei supermercati in diversi Paesi europei hanno aperto anche un forte dibattito politico e internazionale. Il portavoce del Cremlino, Dmitry Peskov, ha definito “assurde” e prive di fondamento le indiscrezioni sul presunto coinvolgimento di gruppi hacker filorussi: “Queste sono affermazioni assurde. Come sempre, non hanno fondamento, non hanno prove. E queste accuse infondate contro il nostro Paese, di un coinvolgimento in tutto questo, purtroppo, stanno diventando una tendenza persistente nei Paesi europei”.
Parallelamente, analisi condotte dalla società di sicurezza Sekoia hanno individuato una campagna di spionaggio attribuita al gruppo Apt29, orientata a colpire dispositivi iOS e Android mediante portali civetta compromessi, tra cui una pagina fittizia legata al 250° anniversario dell'indipendenza USA e quella di un noto hotel di lusso londinese.
Sul versante istituzionale interno, il MoVimento 5 Stelle ha depositato un'interrogazione parlamentare indirizzata alla presidente del Consiglio Giorgia Meloni e al ministro della Salute Orazio Schillaci. Il deputato Alfonso Colucci, capogruppo M5S in commissione Affari Costituzionali, ha espresso preoccupazione per le possibili ripercussioni sulla salute pubblica e sulla catena alimentare: “Ho presentato un'interrogazione parlamentare rivolta alla presidente del Consiglio Meloni e al ministro Schillaci per sapere come il governo intenda agire a seguito degli attacchi hacker che hanno mandato in tilt gli impianti di refrigerazione di diversi supermercati in Italia, oltre che in altri paesi europei.
Le recenti notizie emerse a seguito dei vertici che si sono tenuti in sede di governo non sembrano dare tutte le risposte necessarie. In particolare, mi sembrano evidenti i rischi anche in ambito sanitario e quindi per la salute dei cittadini italiani: in Francia, un attacco a un fornitore ha alterato i parametri delle celle frigorifere di tre sedi dell'Établissement français du sang nelle quali era conservato plasma”.
Colucci ha quindi sollecitato chiarimenti sulle verifiche promosse dopo i bollettini diramati dall'Acn: “Con l'interrogazione chiediamo al governo se abbia promosso o intenda promuovere, d'intesa con le Regioni, verifiche presso i servizi trasfusionali e le farmacie ospedaliere per accertare che il personale possa rilevare tempestivamente, attraverso un sistema indipendente, un'alterazione della temperatura anche quando l'allarme centrale sia compromesso, e che siano disponibili procedure per trasferire in sicurezza emocomponenti e medicinali termolabili.
Altri dubbi rimangono anche sulla tutela degli alimenti nei negozi. Il 13 ottobre l'Agenzia per la cybersicurezza nazionale a seguito degli attacchi informatici agli impianti di refrigerazione di supermercati francesi, aveva raccomandato agli operatori italiani di verificare con urgenza la sicurezza degli accessi da remoto.
Purtroppo però gli attacchi hacker sono arrivati anche in alcuni punti vendita italiani e il 3 novembre l'Agenzia ha riproposto il bollettino. Chiediamo di sapere dal governo quali verifiche siano state svolte dopo il bollettino del 13 ottobre, con quali esiti e quali iniziative siano state adottate per raggiungere anche le piccole imprese e i fornitori che gestiscono da remoto gli impianti di più strutture.
Vogliamo inoltre sapere quante segnalazioni siano pervenute ai NAS, quali controlli siano stati eseguiti sulla conservazione degli alimenti e se, nei casi in cui non fosse possibile documentare il rispetto delle temperature prescritte, sia stata verificata la destinazione dei prodotti interessati”.
RIPRODUZIONE RISERVATA © Copyright Prima Notizia 24